


硬邊界軟擺渡:隔離卡與網閘的技術分野
引言:當“連接”成為風險,物理隔離如何破局?
在數字化浪潮席卷一切的今天,網絡安全領域面臨一個根本性的兩難:業務需要連接,而連接帶來風險。防火墻、入侵檢測等邏輯防護手段,本質上都是在“允許連接”的前提下進行管控,但這種方式無法徹底阻斷攻擊——只要通道存在,就有被利用的可能。
物理隔離技術的出現,正是對這一困境的終極回應。它不試圖在連接之上加鎖,而是直接切斷連接本身。然而,同樣是“物理隔離”,不同場景下的實現路徑卻天差地別。物理隔離卡與物理隔離網閘,這兩個常被并提的名詞,背后是兩種截然不同的安全哲學:一種選擇在時間上切換,一種選擇在空間上擺渡。理解它們的區別,是構建精準防護體系的第一步。
一、物理隔離卡:單機環境下的“時空分隔器”
1.1 本質定義
物理隔離卡是一種安裝在個人計算機內部的硬件組件,它通過電路級別的控制,讓一臺電腦能夠在兩個完全物理隔離的運行環境之間切換。這兩個環境通常對應不同的網絡域(如內網和外網),各自擁有獨立的存儲介質和網絡通路。
1.2 硬件構成與運行邏輯
要理解隔離卡的工作方式,可以把它想象成一個具有極高安全等級的“電源分配器”和“數據路徑選擇器”。典型的實現方案包含以下要素:
雙存儲介質:計算機內裝配兩塊獨立的硬盤(或固態硬盤),一塊承載內網操作系統及應用程序,另一塊承載外網環境。兩塊硬盤在物理上完全分離,數據互不交叉。
雙網絡通道:來自內網和外網的兩條網線分別接入隔離卡的不同網絡接口,確保網絡信號路徑獨立。
核心控制芯片:隔離卡上搭載的邏輯控制電路,負責根據用戶指令,精確切換硬盤的電源供應和數據線路,同時控制網絡接口的通斷。
當用戶選擇進入內網模式時,隔離卡閉合內網硬盤的電源回路,接通其數據線,同時連通內網網線;對于外網硬盤和外網網線,則完全切斷電源和信號。此時,從電氣角度看,外網部分在物理上“消失”了——它不消耗電力,不產生信號,任何惡意代碼都無法跨越這個斷點。切換到外網時,內網部分同樣進入完全休眠狀態。
1.3 切換機制與安全考量
隔離卡使用中的一個顯著特征是切換必須伴隨系統重啟。這一設計并非技術限制,而是安全策略的主動選擇:重啟過程中,內存中的所有數據被清空,前一環境中的臨時文件、進程信息、潛在潛伏的惡意代碼都無法殘留到新環境中。這種“清零”操作,確保了每個運行環境啟動時都是干凈可信的。
1.4 典型部署場景
物理隔離卡主要應用于對單點安全要求極高、且用戶需要訪問不同網絡的場景:
涉密信息處理崗位:在黨政機關、軍工單位、科研院所,工作人員需要同時處理涉密內網信息和互聯網公開信息。隔離卡使得一臺終端可以分時承載兩種任務,既節省硬件成本,又滿足保密規定。
金融核心系統運維:銀行、證券公司的運維工程師,有時需要訪問生產交易網絡,有時需要接入辦公網絡。通過隔離卡,確保運維操作在純凈環境中進行,避免因辦公網絡感染病毒而波及核心生產系統。
高價值研發終端:芯片設計、核心軟件研發等場景,源代碼是企業命脈。隔離卡保證開發環境與互聯網物理斷開,杜絕通過網絡途徑泄露源代碼的風險。
二、物理隔離網閘:網絡邊界的“數據渡船”
如果說隔離卡解決的是單機用戶如何安全地“分身”于兩個網絡,那么網閘要回答的問題是:兩個網絡之間,如何在不建立直接連接的前提下,安全地交換數據?
2.1 本質定義
物理隔離網閘是一種部署于兩個不同安全等級網絡之間的硬件設備,它由專用的軟硬件系統構成,通過獨特的“存儲-檢查-轉發”機制,在保證內外網永不直接連接的情況下,實現數據的受控交換。
2.2 “三單元”架構與擺渡過程
網閘的核心架構可以概括為“三單元分立”:內網處理單元、外網處理單元,以及位于兩者之間的安全隔離與交換單元。這三個單元在物理上相互獨立,各自擁有獨立的計算資源、操作系統和網絡接口。
為了直觀理解,我們可以想象一條河分隔了兩片區域:內網區域安全等級高,外網區域充滿風險。網閘就是那條往返兩岸的渡船,而渡船的特點是:它一次只能停靠一邊,從不搭橋。
數據接收與凈化:當外網有數據需要發往內網(例如一個文件或一條數據庫記錄)時,外網處理單元先行接收。此時,所有網絡協議頭部被剝離,數據還原為原始格式——就像將乘客從各種交通工具上請下,只保留“人”本身。隨后,內置的防病毒引擎、惡意代碼檢測模塊、內容過濾規則對數據逐一審查,清除安全隱患。
擺渡與隔離:經過凈化的原始數據被傳遞給中間的交換單元。這個單元先與外網處理單元建立短暫連接,獲取數據后立即斷開。然后,它轉而與內網處理單元建立連接,將數據轉交。整個過程中,內網和外網處理單元從未直接通信,交換單元起到了“中間人”的作用,且任何時刻只與一端相連。
重組與轉發:內網處理單元將接收到的原始數據重新封裝成適合內網環境的協議格式,發送給最終的內網用戶或系統。
由于內外網之間從未建立任何直接的網絡連接,基于TCP/IP協議棧的攻擊——如端口掃描、漏洞利用、命令注入等——從根本上被阻斷。攻擊者無法找到“路”通往內網,因為路根本不存在,只有一艘嚴格安檢的渡船按規則航行。
2.3 從簡單擺渡到應用級智能管控
早期的網閘主要實現文件級的單向或雙向擺渡,隨著技術演進,現代網閘已發展為具備深度應用感知和精細化控制能力的智能邊界設備:
數據庫同步:支持Oracle、SQL Server、MySQL以及各類國產數據庫的實時同步,可精確控制SQL語句類型,例如只允許查詢(SELECT),禁止修改(UPDATE/DELETE)。
應用協議代理:對HTTP、FTP、SMTP、自定義TCP/UDP等協議提供安全代理,可綁定特定應用特征碼,確保只有合法應用數據通過。
內容深度檢測:不僅查殺病毒,還能對傳輸內容進行敏感詞過濾、文件類型白名單控制、文檔內容水印識別等。
三、分道而行:兩種物理隔離技術的核心差異
在厘清各自工作原理后,我們可以從多個維度梳理兩者的本質區別。
3.1 防護對象不同:終端 vs. 邊界
物理隔離卡防護的是單臺計算終端,它關注的是如何讓一臺電腦安全地處理多個網絡的事務。物理隔離網閘防護的是網絡與網絡之間的邊界,它關注的是如何在兩個網絡之間安全地交換數據。
3.2 工作機制不同:切換 vs. 擺渡
隔離卡的工作是切換:通過硬件電路控制,在時間軸上讓兩個環境輪流運行,彼此永不共存。網閘的工作是擺渡:通過專用交換單元,在空間上隔離兩個網絡,讓數據像乘船一樣從一側“漂”到另一側,且每一趟都嚴格安檢。
3.3 用戶體驗不同:主動切換 vs. 透明服務
使用隔離卡,用戶需要主動切換并重啟,每次更換網絡環境都需要等待操作系統重新加載。使用網閘,用戶無感知——他們正常訪問業務,網閘在后臺完成跨網數據交互,不需要用戶干預。
3.4 安全理念不同:絕對斷開 vs. 受控交換
隔離卡秉持的是絕對斷開的安全理念:既然無法保證交換過程絕對安全,那就干脆不交換。內外網之間沒有任何數據通道,也就徹底消除了通過通道發起的攻擊。網閘秉持的是受控交換的理念:承認數據交換是業務剛需,但通過剝離協議、深度檢查、硬件隔離等方式,將風險降至最低,在安全與效率之間尋找平衡。
四、落地場景:不同安全需求下的選型參考
4.1 物理隔離卡適用的場景
涉密人員辦公終端:工作人員需要在一臺電腦上分別處理涉密內網和互聯網事務,但兩類事務之間無需實時數據交換,可以接受重啟切換。
金融行業運維終端:運維人員需同時訪問生產網和辦公網,隔離卡確保兩個環境物理隔離,避免辦公網安全事件波及核心系統。
高價值研發崗位:開發環境與互聯網物理斷開,從源頭防止源代碼泄露。
4.2 物理隔離網閘適用的場景
政府內外網數據交換:政務外網與互聯網之間需要數據交互(如網上辦事申請進入審批流程),網閘實現安全“擺渡”,滿足等保合規要求。
金融核心系統對外服務:手機銀行、網上銀行等前端應用需訪問核心數據庫,網閘部署于前置服務器與核心數據庫之間,既滿足實時查詢需求,又將核心數據庫與外部網絡物理隔離。
工業控制系統數據采集:電力調度、石油管道監控等場景,生產控制大區與管理信息大區之間必須物理隔離,網閘可單向采集生產數據上傳,杜絕任何外部指令侵入生產網。
醫療數據共享:醫院內網(電子病歷)與外網(預約掛號、報告查詢)之間需要安全接口,網閘確保患者信息共享的同時,內網系統不受外部攻擊威脅。
五、選型決策指南:四個問題幫你理清需求
面對實際防護需求,如何選擇合適的技術?以下四個問題可以幫助你快速定位:
需要保護的是單機還是網絡?
如果是“這臺電腦要既能上內網又能上外網”,選物理隔離卡。
如果是“這兩個網絡之間需要交換數據”,選物理隔離網閘。
業務是否需要實時交互?
如果用戶可以接受“切換網絡就重啟電腦”,隔離卡簡單有效。
如果業務要求“用戶無感知地訪問跨網數據”,必須依賴網閘。
是否存在數據交換需求?
如果根本不需要數據交換,隔離卡足夠。
如果需要定期或實時的數據交換,即使只是文件拷貝,也需考慮網閘。
預算與運維能力如何?
隔離卡成本低、部署簡單,但分散管理、運維成本較高。
網閘設備價格高、技術復雜,但集中管控、統一策略、運維效率更高。
結語:安全之道,各歸其位
物理隔離技術的選擇,從來不是優劣之爭,而是匹配之道。隔離卡在終端層面通過“切換”實現絕對隔離,網閘在網絡邊界憑借“擺渡”達成受控交換——二者殊途同歸,卻服務于截然不同的安全需求。當目光從通用辦公場景轉向工業現場,問題變得更加復雜:變電站的強電磁干擾、廠房的寬溫波動、數十種工控協議的互聯互通……此時,一款真正為工業環境而生的網閘產品,便成為將理論落地實踐的關鍵載體。
宏達信諾HXGE-8048工業安全隔離網閘正是這樣的存在。它延續了“2+1”隔離架構的基因,從原理上切斷所有TCP連接,同時深度融合工業場景訴求:支持Modbus、IEC 104、OPC UA等上百種工控協議,內置邊緣計算能力可在網絡側完成數據預處理,寬溫寬壓設計確保在-20℃至+70℃環境中穩定運行。無論是能耗平臺的安全接入,還是廠區設備的數據互通,它都能在嚴守物理隔離底線的前提下,讓數據流動創造價值。
如果你正在為工業物聯網的數據安全尋求兼顧“隔離”與“互通”的解決方案,不妨深入了解這款集等保合規與工業適配于一體的產品。歡迎聯系我們,讓HXGE-8048成為您工業安全防線上的可靠拼圖。


 投訴建議

提交
智慧城市路燈燈桿智能化解決方案

宏達信諾HXGE系列工業網關產品選型樣本
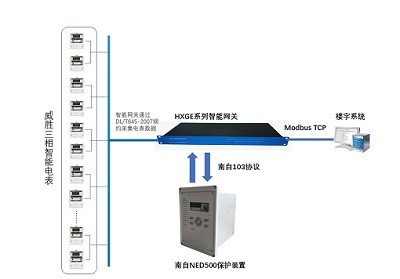
智慧配電網神經末梢:開閉所智能監控
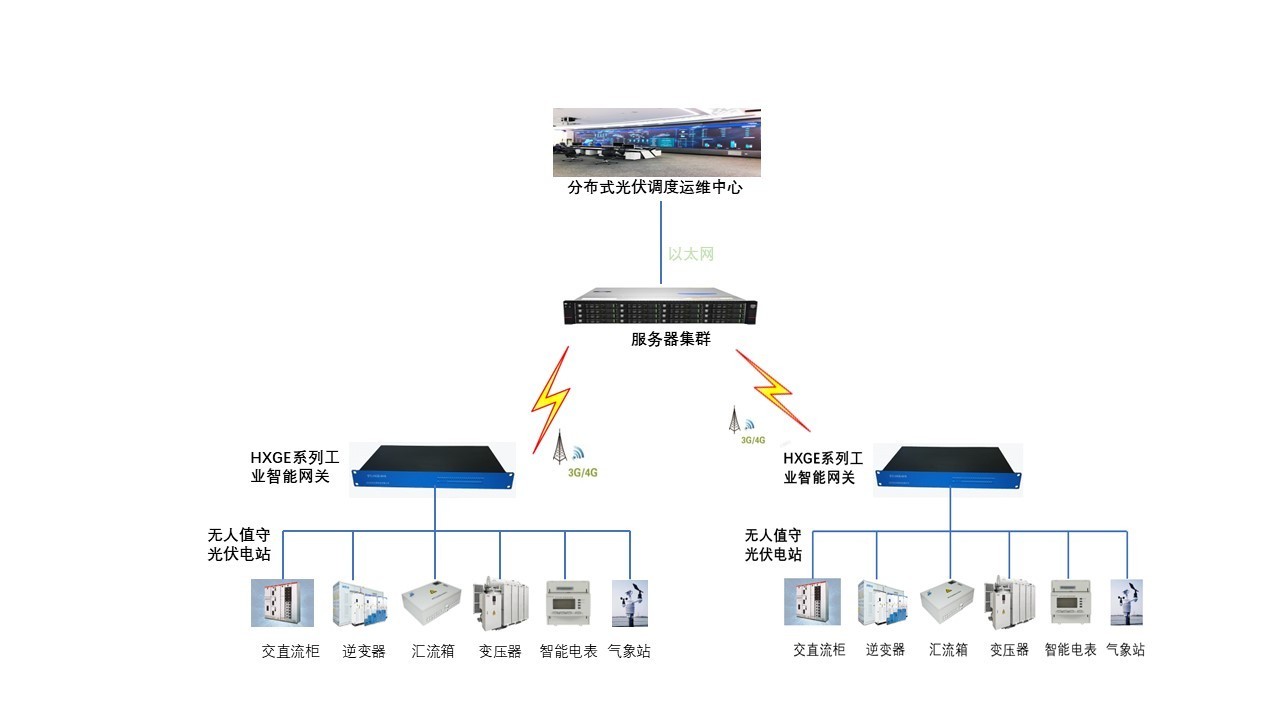
端-邊-云一體化:給光伏電站裝上智慧大腦
數字孿生:給物理世界裝上“數字大腦”